账户安全:两步验证、提币白名单和 API 权限
这三样加起来不到十分钟。之所以值得单独写一篇,是因为它们的顺序有讲究——顺序错了,其中一样会把你自己挡在门外。
先做哪个,后做哪个
顺序是:两步验证 → 提币白名单 → 充值 → 有需要才动 API。把白名单排在充值之前,是这里唯一一条容易被搞反的。
原因是白名单开启通常有一段生效等待。如果你等到账户里已经有资产、又急着提出去的时候才想起来开,会发现自己被这个功能挡在门外——要么等冷却期,要么先关掉白名单再提(那这次提币就没有保护)。
反过来说,先开好白名单再充值,冷却期发生在你还没有资产的时候,一分钱代价都没有。这就是顺序的全部价值。
两步验证:别只开短信
短信这条路能被人把手机号抢走,这在币圈是老问题了。它比什么都不开强,但不该是你唯一的一道。
推荐的组合是:验证器 App 生成的动态口令做主力,短信作为备用。有条件的话,走 FIDO 标准的硬件安全密钥是更稳的一档——它把「这个网站是不是真的」这一步交给了密钥本身来判断,所以钓鱼站拿不到可用的凭证。
这里有一个最多人跳过、后果也最重的步骤:保存恢复密钥。
- 绑定验证器的时候会给你一串恢复密钥(有时叫备份码)。
- 它的作用是:手机丢了、系统重装了、App 删了,靠它重新绑定。
- 没有它,你只能走账户申诉流程,慢且不一定成。
把恢复密钥截图存在同一台手机的相册或笔记里——手机丢了就一起丢了,等于没备份。抄在纸上,或者存到另一台设备上。这一步做了「开启两步验证」却跳过「保存密钥」的人非常多,通常在换手机那天才发现。
提币白名单:要在充值之前开
开启之后,提币目标只能是名单里已有的那些地址;想加新的还得再等一段冷却期。
它防的是这种情况:账户真的被人登进去了,对方也没法马上把币弄走——因为他要先加地址,而加地址要等,这段时间就是你反应的窗口。
使用上的几个要点:
- 常用地址提前加好。自己的另一个钱包、常用的收款地址,趁没事的时候加进去。
- 加地址时逐字核对。尤其是首尾几位和中间几段。地址填错了转出去就找不回来。
- 选对链。同一个地址在不同链上是不同的东西,选错链的损失和填错地址一样不可逆。
- 别为了图快关掉它。关掉再开又要等冷却,还不如提前规划。
API 权限:用不到就别开
打新完全用不上 API。如果你从没开过,这一节可以跳过;开过的话,去检查一遍。
要看三样:
- 权限范围。只勾读取,别勾交易,尤其别勾提币。
- IP 限制。能绑定固定 IP 就绑上,这是最有效的一道。
- 还在用吗。不再使用的密钥直接删掉,留着就是一个持续的暴露面。
API 密钥的风险在于它很安静——泄露之后不会有登录提醒,你也不会收到验证码。很多账户出事之后回查,问题出在一个几个月前为了试某个工具而开、后来忘了删的密钥上。
别忘了邮箱:它在账户的上一层
交易所账户是靠邮箱找回的。邮箱一旦丢了,前面那三样设置全都能被绕过去。这条几乎没人在开户那天想起来。
过程是这样的:改密码、换绑验证器、解除某些限制,流程里多半有一步是「我们往你邮箱发了一封信」。谁能读那封信,谁就在这场拉锯里占上风。所以邮箱那边至少要做到两件事——它自己也开着两步验证,以及它的恢复手机号、恢复邮箱是你现在还在用的。很多人的邮箱恢复方式还留着七八年前那个号码。
另外三处容易被忽略:
- 别用公司邮箱或学校邮箱。离职、毕业、公司换域名,这个地址就没了,而它还挂在你的交易所账户上。等你想起来的时候,找回流程的第一步就已经走不通。
- 看一眼转发规则和收件规则。邮箱被人进过之后,聪明一点的做法不是改密码惊动你,而是悄悄加一条规则:把带某几个关键词的来信自动转走并标成已读。你照常收邮件,只是收不到那几封。
- 登录记录也要看。主流邮箱都有一页「最近的活动」,陌生的地点和设备在那里最先露出来,比等着出事早得多。
我自己的做法是给交易所单开一个邮箱,不拿它注册别的东西,也不用它往外发信。这样做不会让邮箱本身更结实——强度一点没变——但这个地址几乎不会出现在任何被拖库的名单里,对方连试的机会都没有。代价是多管一个账号,我觉得这个代价很小。
反钓鱼码:两分钟设完,之后每封信都自带答案
这是我认为性价比最高、却最少人去设的一项。设好之后,交易所发给你的每一封正式邮件里都会带上你自己写的那串字。没有这串字的,就不是它发的。
它解决的是一个很具体的难题。钓鱼邮件现在做得和真的几乎一样:发件地址能伪造,排版能照抄,图标能扒下来,连底部的免责声明都一字不差。你没法靠「看起来像不像」来判断。反钓鱼码把这道题换了个问法——不问「这封信像不像真的」,只问「它带没带我那串字」。后一个问题有确定的答案,前一个没有。
设的时候注意三点:
- 别设成能猜到的。生日、手机尾号、常用网名都不行。随手敲一串没意义的字母数字最好,反正你不用记,它会自己出现在信里。
- 它不是密码,别当密码用。它会明文出现在每一封邮件里,本来就是给你看的。别用你在别处用过的字符串。
- 站内信和 App 通知同样适用。某条通知声称来自官方却没有这串字,先别点里面的任何东西。
一个必须说清的限制:反钓鱼码防的是伪造的邮件,防不了伪造的网站。你从搜索结果点进一个假站、在上面输了账密,它一点忙都帮不上。那一层只能靠固定入口。
打新期间特别要注意的
这段时间你的账户暴露面本来就比平时大:频繁登录、频繁点链接、可能还要用 Web3 钱包做任务。
三条额外的习惯:
- 入口固定。只从 App 或自己收藏的书签进,不点任何私信、群里、搜索结果里的链接。这条能挡掉大部分钓鱼,细节见假空投和假客服。
- 钱包和交易所分开防。交易所防的是别人登进来,钱包防的是你自己签错字——两套体系,不能互相替代。区别写在Web3 钱包和交易所账户不是一回事。
- 活动用小钱包。参加链上活动用一个单独的钱包,里面只放这次要用的量。主仓位不碰任何活动页面。
最后这条是性价比最高的一条:它不需要你判断任何东西是真是假,直接把最坏情况的损失上限锁死了。
账户是怎么丢的:三条真实路径
知道对手怎么进来,比记住一堆设置项有用。下面这三条覆盖了绝大多数情况。
路径一:密码在别处泄露了
你在某个不相干的网站注册过,那个网站被拖库,用户名和密码流到了外面。对方拿这组账密去各大交易所试——这叫撞库,成本极低。只要你在交易所用的是同一串密码,这一步就成了。
解法只有一个:交易所的密码独一无二,别在任何其他地方用过。记不住就用密码管理器,别用「主密码 + 网站名」这种规律,规律是能被推出来的。
路径二:短信验证码被拿走
SIM 卡被补办、或者短信在运营商侧被拦截,对方就能收到你的验证码。这类攻击针对的是有明确目标的人,不算普遍,但一旦发生,只有短信这一道防线的账户基本挡不住。
解法是把主验证方式换成验证器 App 的动态口令,短信只留作备用。硬件密钥更稳,但对多数人来说验证器已经够用。
路径三:自己在钓鱼站上输了
这条最常见,也最容易发生在打新期间——你正在等一个链接,看到一个像官网的页面就把账密和验证码填了进去。对方在另一头实时用你填的东西登录。
解法不是练眼力,是固定入口:只从 App 或自己收藏的书签进,不点任何别人给的链接。这一条挡掉的比前两条加起来还多,细节写在假空投和假客服。
发现不对劲之后的前十分钟
顺序比动作本身重要。多数人的第一反应是改密码。但改密码不会把已经登录进去的对方踢出来,也拦不住一笔正在走的提币——这两件事各有各的开关。
按这个顺序做:
- 先掐提币。安全设置里有直接禁用提币的开关就先关掉;没有,就把白名单里的地址全删干净。这一步是止血,别的都往后排。
- 下线全部设备。在安全设置里找「设备管理」或者「登录记录」,把所有会话都踢掉,包括你自己手上这台。
- 改密码,顺手改邮箱密码。两个一起改。只改一个,等于给对方留了回来的路。
- 重置两步验证。怀疑验证器也被复制过的话,重新绑一次,旧的作废。
- 查 API 密钥。这是最容易被留后门、也是最容易被忘掉的地方。列表里有不认识的,直接删。
- 最后才联系官方支持。把时间点、看到的异常、已经做了哪几步写清楚,一封信讲完,别挤牙膏。
前两步争的是几分钟,后面几步争的是几小时。顺序搞反的代价,通常就是那几分钟里被转走的部分。
还有一件反直觉的事:这个时候不要去搜「怎么找回被盗账户」。刚出事的人正是二次诈骗的头号目标,搜索结果里和评论区里那些主动来联系你的「资产追回服务」,做的就是这门生意。官方支持只有一个入口——你平时用的那个 App,或者你自己收藏的那个书签。
换手机、换号码的时候怎么迁
这是恢复密钥唯一真正派上用场的时刻,也是最多人翻车的时刻。
正确的顺序是先迁再换:
- 旧设备还在手上的时候,在新设备上装好验证器,把交易所的两步验证重新绑定过去(多数平台支持在登录状态下更换绑定)。
- 确认新设备能正常生成有效口令、并成功登录一次。
- 确认无误之后,再处理旧设备。
如果旧设备已经丢了、恢复密钥也没抄,那就只能走账户申诉:提交身份证明、等待人工审核,时间不确定。这就是为什么那张纸值得抄——它把一个可能要等很久的流程,变成三分钟的事。
换手机号也一样:在旧号还能收短信的时候先改绑。号码停用之后再想改,同样要走申诉。跨境搬家、换运营商之前,这件事值得提前做。
只有你一个人知道怎么进,这件事要不要处理
读到这里应该已经很清楚了:上面这一整套做法,目标就是让除你之外的任何人都进不去。它做得越到位,副作用越明显——真出了什么事,家里人也进不去。
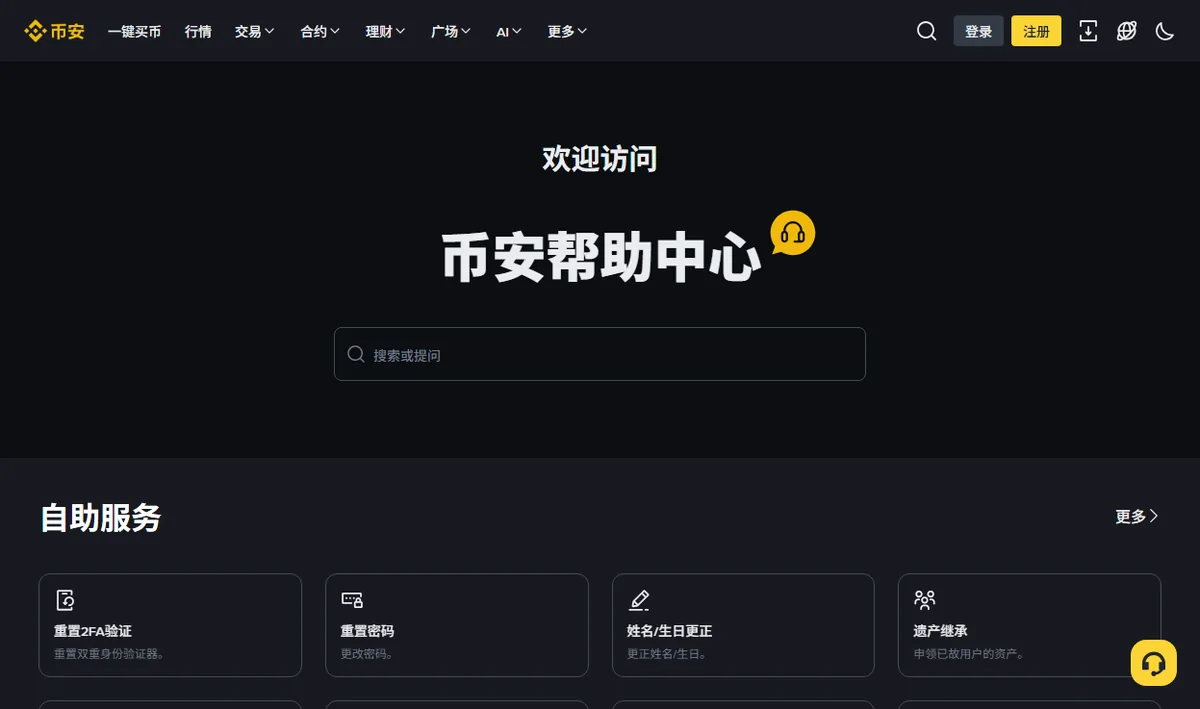
这不是耸人听闻的话题,交易所自己就有对应的流程。上面那张帮助中心截图里,「自助服务」那一排最右边的卡片写的就是「遗产继承」。但那条路要走人工审核、要交材料,而且有个前提:得有人知道这个账户存在。这个前提是最常缺的那一个。
能做的事其实很轻:
- 让至少一个人知道「有这么个东西」。不用给密码,甚至不用说金额,只要他知道有这么一个账户、开在哪家平台。
- 把恢复用的东西放在一处。抄了恢复密钥的那张纸、邮箱的恢复方式,收在一个你信任的人找得到的地方。
- 别写进随时同步的云端笔记。对你方便的东西,对别人一样方便。这条和前一条要一起权衡,没有两全的答案。
我知道这一节读着不太舒服,多数账户安全的文章也不写它。但它和前面那张抄恢复密钥的纸是同一类事——不做就没有第二次机会,只是时间尺度长一些。
每隔一段时间该看一眼的
不用天天查,一个季度过一遍就够:
- 登录设备列表。有不认识的设备就下线并改密码。
- API 密钥列表。删掉不用的。
- 白名单地址。清掉已经不用的地址。
- 链上授权。用区块浏览器的授权管理工具,撤掉不再需要的合约授权。
- 恢复密钥还在不在。纸条还找得到吗?找不到就趁账户还正常的时候重新绑定一次。
第五条最容易被忘。恢复密钥的特点是——你只在最需要它的那一刻才会去找它,而那时候通常已经晚了。
这三样设置的共同点是:做的时候没有任何即时回报,只在出事的那一次才体现价值。正因为如此,它们几乎总是被推迟——而推迟的代价,通常一次就够。
本文写到的入口名称和设置位置,按币安帮助中心 2026 年 9 月的页面为准(就是上面那张截图)。这一类页面改版频繁,菜单项的叫法可能和你看到的略有出入,按功能找即可;具体可用的验证方式也因地区而异。