Безопасность аккаунта: 2FA, белый список вывода, ключи API
Три настройки. Меньше десяти минут на все. Необычно здесь то, что порядок важнее содержания: сделаете их не в той последовательности — и одна из защит первые трое суток будет запирать вас, а не кого-то другого.
Порядок и почему он важен
Делайте в такой последовательности: сначала двухфакторная защита через приложение, потом белый список вывода, ключи API — в последнюю очередь, а под «в последнюю очередь» я в основном имею в виду «никогда».
Причина не эстетическая. У белого списка есть период ожидания при включении и при добавлении каждого адреса. Эта задержка и есть весь механизм: захвативший аккаунт не может добавить свой адрес и опустошить счёт в одну сессию. Но задержка действует и на вас, поэтому принимать её надо в спокойную неделю, когда ничего переводить не нужно. Включите её вечером накануне разблокировки токенов — и вы построили клетку вокруг себя, а не вокруг кого-то.
Двухфакторная идёт первой, потому что настройки самого белого списка защищаются именно ею. Ставить замок до того, как повешена дверь, даёт меньше, чем кажется.
Приложение-аутентификатор, затем белый список с собственным адресом, затем не трогать раздел API. Делайте это в день, когда ничего не происходит: у каждой из настроек есть встроенная задержка, а задержки терпимы только тогда, когда вы никуда не спешите.
Двухфакторная защита, но не по СМС
Обычно предлагают три вида, и они не равноценны.
| Способ | Реальная стойкость | Как ломается |
|---|---|---|
| Код по СМС | низкая | номер переносят на другого или подменяют сим-карту у оператора |
| Приложение-аутентификатор | хорошая | телефон потерян, резервной копии ключа нет |
| Аппаратный ключ | наивысшая | ключ потерян, второй не зарегистрирован |
| Код на почту | низкая | ровно настолько же стойкая, насколько сам почтовый ящик |
Уходить стоит именно от СМС, и причину полезно понять, а не запомнить. Ваш номер телефона вам не принадлежит: он выделен вам оператором, и человек, убедивший службу поддержки оператора, что он это вы, может за день переоформить его на себя. После этого каждый код приходит на его аппарат. Это не экзотика, а рабочая техника, и именно поэтому аккаунт с заметным балансом под защитой СМС — мягкая цель.
Приложение-аутентификатор генерирует коды на самом устройстве, без участия сети, поэтому в цепочке нет оператора, которого можно в чём-то убедить. При включении сохраните резервные коды или ключ настройки офлайн — на бумаге, в ящике стола. Один этот шаг отделяет ситуацию «потерял телефон, неприятно» от ситуации «потерял телефон, впереди несколько дней проверок личности».
Аппаратный ключ ещё лучше и оправдывает свою цену, когда баланс это оправдывает: ключи по стандарту FIDO сами проверяют адрес сайта, поэтому фишинговая страница не получает ничего пригодного к повторному использованию. Если пойдёте этим путём, зарегистрируйте два и держите второй в другом месте: единственный аппаратный ключ — это единая точка отказа со значком безопасности на корпусе.
Белый список адресов вывода
Включённый белый список ограничивает вывод заранее одобренными адресами. Захвативший аккаунт не может просто вставить свой кошелёк и отправить: ему придётся добавить адрес и переждать период ожидания, а это окно, в котором вы успеваете заметить, войти и остановить происходящее.
Два практических момента. Первый: включайте до первого пополнения, чтобы период ожидания истёк, пока на счету ничего нет. Второй: сразу добавьте адреса, которыми вы действительно пользуетесь — свой аппаратный кошелёк, площадку, на которую регулярно переводите, — чтобы к моменту, когда вывод понадобится, список уже содержал нужное направление.
Ошибка, которую делают чаще всего, — относиться к нему как к настройке на случай беды. К моменту беды задержка работает против вас. Стоит также сказать прямо: белый список ничего не делает с тем, кто торгует ваш баланс в ноль или тратит его внутри площадки. Он ограничивает выход, а не аккаунт. Это один инструмент из нескольких, а не периметр.
Подписывайте каждый адрес в списке — что это и в какой он сети. Через полгода «мой кошелёк» и «мой другой кошелёк» не будут значить для вас ничего, а вывод не в ту сеть — это отдельная категория потерь, которую никакая настройка безопасности не предотвращает.
Ключи API, которые вам не нужны
Ключ API — это доступ, позволяющий программе действовать в вашем аккаунте без входа. Если вы не запускаете бота или сервис, которому он нужен, создавать его незачем.
Если всё же нужен, три правила закрывают большую часть опасности. Никогда не выдавайте право вывода — почти ничему оно законно не требуется, а ключ, умеющий выводить, это пароль, умеющий выводить. Ограничьте ключ конкретными адресами сети, если такая опция есть: украденный ключ станет бесполезен из любого другого места. И записывайте назначение ключа в момент создания, потому что ключ без подписи, созданный полгода назад, — это решение, которое вы уже не можете оценить.
А потом зайдите и посмотрите на существующие ключи. У большинства людей, проведших на бирже пару лет, лежит один-два от сервиса, которым они давно не пользуются, всё ещё действующих и с выданными правами. Удалите. Удаление неиспользуемого ключа не стоит ничего, а его сохранение стоит вполне реально.
Что меняется во время раздач
Периоды раздач меняют картину риска, и связано это не с настройками, а с вашим вниманием.
Вы ждёте сообщений. Вы ждёте ссылок. Вы торопитесь, смотрите на таймер и читаете быстро — а это ровно то состояние, в котором убедительная поддельная страница срабатывает. Люди, которые их держат, знают даты кампаний, потому что кампании объявляются публично, и планируют соответственно. Всплеск попыток выдать себя за площадку вокруг объявления — не случайность расписания.
Основную нагрузку здесь несут две привычки. Заходить через собственную закладку или приложение, никогда — по присланной ссылке, каким бы правдоподобным ни выглядел источник. И считать поддельным любого, кто написал вам первым: поддержка не начинает переписку, а в социальных сетях не начинает её тем более. Как устроены эти схемы, разобрано в материале о фальшивых аирдропах, и короткая версия в том, что распознавать подделку не нужно, если вы до неё не доходите.
Третья привычка, менее очевидная: во время раздачи ничего не устанавливайте. Новый кошелёк, новое расширение браузера, новый «помощник для получения» — ответ «нет». Всё, что вам нужно, должно было быть установлено неделю назад в спокойный момент, и это тот же довод, что и во всём остальном на этой странице.
Пароль и почта: то, что защищает всё остальное
Настройки на странице безопасности обсуждают охотно, а две вещи, стоящие под ними, — редко. Между тем именно они чаще всего оказываются слабым местом.
Пароль. Требование одно и оно нескучное только на словах: он должен быть уникальным. Не длинным, не с символами, не сменяемым каждый месяц — уникальным, то есть не использованным больше нигде. Причина проста: базы утекают регулярно, и пары «почта — пароль» из утечки автоматически перебираются по всем известным площадкам. Длина и сложность против такого перебора не помогают вовсе, потому что пароль не подбирают, его уже знают.
Отсюда и вывод про менеджер паролей. Он нужен не ради удобства, а потому что уникальный пароль на каждый сайт запомнить невозможно, и всякий, кто пытается, приходит к одному паролю с вариациями — что для перебора почти то же самое, что один пароль.
Почтовый ящик. Он стоит выше биржевого аккаунта в иерархии: через него идёт восстановление, на него приходят коды и уведомления. Аккаунт с аппаратным ключом и почтой без двухфакторной защиты защищён ровно настолько, насколько защищена почта.
Практический минимум по почте: отдельный адрес, не используемый для рассылок и регистраций где попало; собственная двухфакторная защита на нём; проверенный способ восстановления. И отдельно — не держите на этой почте письма с фотографиями документов и seed-фразами. Люди отправляют их себе «чтобы не потерять», и этот ящик становится единой точкой, компрометация которой обесценивает всё остальное.
Небольшая деталь того же ряда: адрес почты, привязанный к бирже, лучше не публиковать нигде. Он одновременно является вашим логином, и его знание — половина работы для того, кто перебирает утёкшие пары.
И ещё одна, которую почти никогда не проверяют, — правила пересылки и фильтры. Грамотная компрометация почты не меняет пароль и не поднимает тревогу: она тихо добавляет правило, по которому письма с несколькими ключевыми словами уходят на чужой адрес и помечаются прочитанными. Почта работает как обычно, просто без тех самых писем. Зайдите в настройки фильтров и в страницу «последняя активность» — незнакомый город и незнакомое устройство видны там раньше, чем где-либо ещё.
Антифишинговый код
Самая выгодная по соотношению «две минуты — на всю жизнь» настройка и при этом самая редко включаемая. После настройки каждое настоящее письмо биржи содержит короткую строку, которую вы придумали сами. Письмо без неё отправлено не биржей.
Ценность здесь в подмене вопроса. Фишинговые письма давно делают хорошо: адрес отправителя подделывается, вёрстка копируется целиком, логотип берут с сайта, дисклеймер внизу совпадает дословно. На вопрос «выглядит ли это настоящим» надёжного ответа больше нет. На вопрос «есть ли в письме моя строка» ответ ровно один, и он не зависит от вашей внимательности в шесть утра.
Три замечания при настройке. Не берите угадываемое — не дату рождения, не последние цифры номера, не ник, которым вы пользуетесь в других местах; случайный набор символов подходит лучше всего, и запоминать его не нужно, он сам придёт в письме. Не считайте его паролем: он открытым текстом лежит в каждом письме, так и задумано, поэтому это не должна быть строка, которую вы где-то ещё используете. И применяйте ту же проверку к уведомлениям в приложении, а не только к почте: сообщение, называющее себя официальным и не содержащее строки, — то, внутри которого ничего не нажимают.
Ограничение, которое надо назвать прямо: код подтверждает подлинность письма. О подлинности сайта он не говорит ничего. Если вы пришли на убедительную подделку из поисковой выдачи и ввели там пароль, код в этой цепочке не участвовал. Этот слой закрывается только собственной закладкой.
Три способа лишиться аккаунта
Не теория. На эти три приходится большая часть того, о чём нам пишут.
- Пароль, использованный где-то ещё. Утекает база интернет-магазина, та же пара «почта — пароль» оказывается в списке, и её по очереди пробуют на всех биржах. Биржу никто не взламывал; уязвимостью было повторное использование. Уникальный пароль на каждый сайт, хранящийся в менеджере паролей, закрывает это полностью.
- Фишинговая страница из поиска или из сообщения. Адрес почти правильный. Вы вводите пароль, затем код двухфакторной защиты, и оба в реальном времени пересылаются на настоящий сайт нападающим. Обратите внимание: двухфакторная защита вас здесь не спасла — это ровно та атака, которую она не останавливает, и потому вход через собственную закладку важен даже при хороших настройках.
- Перенос номера. Номер переоформляют, коды по СМС уходят другому человеку, восстановление пароля идёт через них. Тому, кто на другом конце, не нужно ломать ничего технического.
Прочитав этот список, замечаешь одно: про сам аккаунт по-настоящему только третий пункт. Первые два — про пароль и про то, куда вы нажали. Настройки безопасности необходимы и не являются главной переменной, и это слегка обескураживающий вывод для страницы, целиком состоящей из настроек, — но он верный, и знание этого меняет то, на что вы тратите осторожность.
Первые десять минут
Порядок важнее самих действий. Первым делом хочется сменить пароль, а смена пароля не выкидывает уже вошедшую сессию и не останавливает уже запущенный вывод. Это разные выключатели, и первые десять минут — про то, чтобы нажать их в правильной последовательности.
- Остановить вывод. Если в настройках безопасности есть отдельный переключатель отключения вывода — им. Если нет — удалить все адреса из белого списка. Это жгут, остальное ждёт.
- Завершить все сессии. Раздел управления устройствами или журнал входов: закрыть все, включая ту, из которой вы это делаете.
- Сменить пароль — и пароль почты вместе с ним. Оба сразу. Один без второго оставляет дорогу назад открытой.
- Перепривязать двухфакторную защиту. Если есть подозрение, что аутентификатор скопирован, привязать заново, старое аннулировать.
- Проверить ключи API. Самое тихое место для чёрного хода и самое забываемое. Всё незнакомое — удалить.
- И только потом писать в поддержку. Одним сообщением: когда, что увидели, что уже сделали. Не по частям в шести ответах.
Первые два шага — гонка на минуты, остальные — на часы. Цена перепутанного порядка обычно равна тому, что успело уйти за эти минуты.
И один контринтуитивный пункт. Не ищите в этот момент, «как вернуть взломанный аккаунт». Только что пострадавший человек — основная аудитория второго круга, и «службы возврата активов», всплывающие в выдаче и в комментариях, существуют именно для неё. У поддержки один вход: приложение, которым вы пользуетесь, или закладка, которую вы сохранили сами.
Смена телефона и номера
Самая частая самостоятельно устроенная блокировка — новый телефон. Ключ аутентификатора не переезжает ни с сим-картой, ни с номером, ни с обычной облачной копией приложений. Сбросите старый аппарат до переноса — и кодов больше нет.
Рабочая последовательность: оба телефона перед вами, переносите записи функцией экспорта самого аутентификатора, успешно входите на новом устройстве, убеждаетесь, что всё работает, и только затем сбрасываете старый. Если у приложения нет переноса, перевыпустите двухфакторную защиту на бирже, пока рабочий старый телефон ещё у вас: выключить, включить заново, отсканировать новый код.
Смена номера — задача меньше, но делать её стоит осознанно: обновляйте номер в аккаунте, пока старый ещё работает, потому что изменение обычно подтверждается кодом на старый номер. Сделаете после отключения — окажетесь в процедуре восстановления, а это проверки личности и дни вместо минут.
Если вы уезжаете и собираетесь перейти на местную сим-карту, сделайте всё это до отъезда. Восстановление биржевого аккаунта из гостиничного номера в стране, из которой вы никогда не входили, — самый тяжёлый вариант этой задачи, потому что незнакомое местоположение одновременно включает дополнительные проверки.
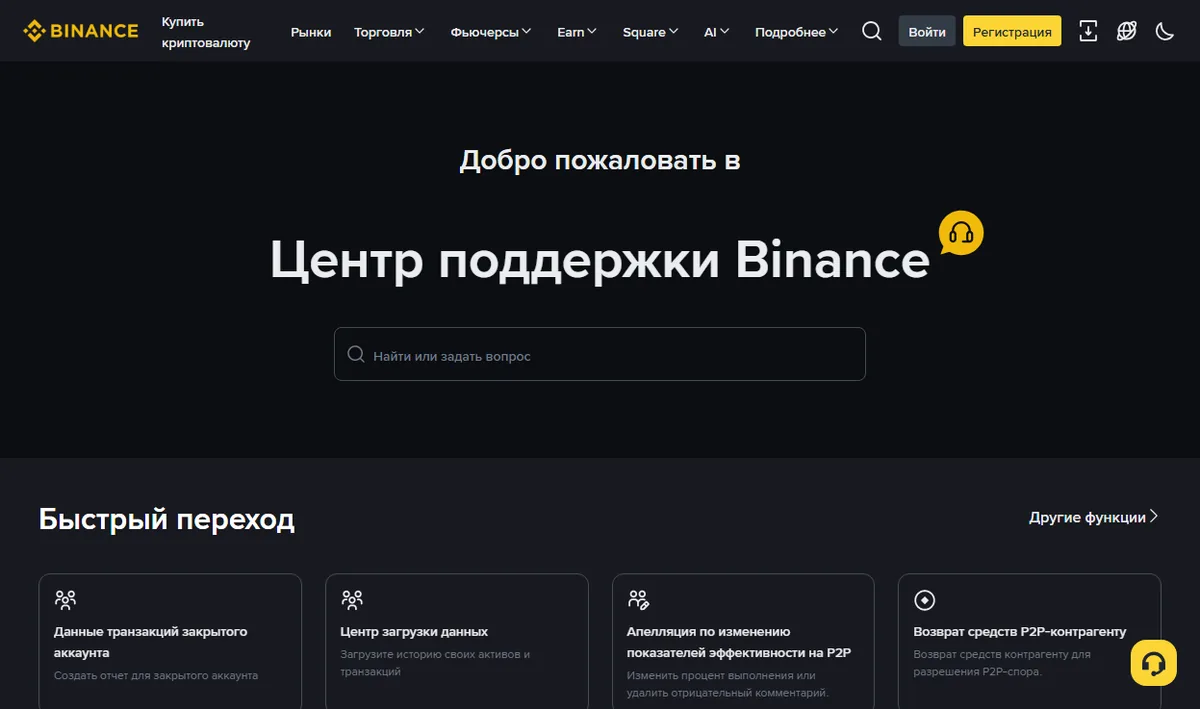
Когда доступ есть только у вас
К этому месту цель всей страницы уже очевидна: сделать так, чтобы до аккаунта дотянулись вы и никто больше. Чем лучше это получается, тем заметнее побочный эффект — если что-то случится с вами, близкие тоже не дотянутся.
Это не мрачное отступление, у бирж есть соответствующая процедура: на снимке справочного центра выше последняя карточка в ряду самообслуживания называется «наследование». Но эта дорога идёт через ручную проверку и документы, и у неё есть условие, которого не хватает чаще, чем любых бумаг: кто-то должен знать, что аккаунт вообще существует.
Помогает немногое, и оно необременительно. Пусть хотя бы один человек знает, что такое есть, — не пароль и даже не сумму, только сам факт и площадку. Держите материалы восстановления вместе: лист с резервным ключом, способ восстановления почты — там, где доверенный человек их найдёт. И не заводите это в заметки, синхронизирующиеся повсюду: удобное вам удобно и любому, кто туда попадёт. Последние два пункта тянут в разные стороны, и решения, устраивающего оба, не существует — вы выбираете, какой риск вам понятнее.
Я понимаю, что раздел читается неуютно и что в большинстве текстов о безопасности его нет. Он из той же категории, что и бумажка с резервным ключом: второй попытки не предусмотрено, просто масштаб времени другой.
Осмотр раз в полгода
Двух раз в год достаточно, и занимает это минут пять.
- Активные сессии и устройства. Завершите то, что не узнаёте или чем не пользуетесь.
- Ключи API. Удалите те, за которыми не стоит работающего сервиса.
- Белый список. Уберите адреса кошельков, которые вы больше не используете.
- Почта и телефон для восстановления. Убедитесь, что оба до вас доходят: старый рабочий адрес здесь — распространённый тихий сбой.
- Резервные коды. Проверьте, что они там, где вы думаете, и всё ещё читаемы.
Поставьте это в календарь дважды в год — и оно навсегда останется пятиминутным делом. Пропустите на три года — и превратится в вечер разбирательств, обычно предпринимаемый при самых неподходящих обстоятельствах.
Если сводить всю страницу к одной мысли, она будет такой: безопасность здесь — это в основном порядок и заранее, а не сложность. Ни одна из описанных настроек не требует технических знаний, ни одна не занимает больше нескольких минут, и все они бесполезны, если делать их в тот момент, когда что-то уже происходит. Разница между аккаунтом, который выдержал неприятность, и аккаунтом, который не выдержал, обычно измеряется тем, была ли настройка сделана в скучный вторник или в панике.
Названия настроек и точная длительность периодов ожидания различаются по площадкам и меняются со временем. Всё написанное описывает типичное поведение по состоянию на август 2026 года и не заменяет того, что показывает страница безопасности вашего аккаунта.
Частые вопросы
Достаточно ли двухфакторной защиты по СМС?
Лучше, чем ничего, и хуже, чем приложение или аппаратный ключ. Номер вам не принадлежит: его можно переоформить, убедив оператора, и тогда коды приходят на чужой телефон.
Почему у белого списка есть период ожидания?
Задержка и есть защита. Захвативший аккаунт всё равно пережидает полный период, прежде чем новый адрес станет рабочим, — это время, за которое вы можете вмешаться.
Сменил телефон, коды пропали. Что делать?
Использовать резервные коды, сохранённые при включении. Если их нет, остаётся восстановление через поддержку: дни и дополнительные проверки. Переносите аутентификатор до сброса старого телефона.
Нужен ли мне ключ API?
Если ничего у вас его не требует — нет. Неиспользуемый ключ это дверь без присмотра. Создавайте под конкретную задачу, не включайте право вывода, удаляйте, когда задача исчезла.